

5 Schritte zur besseren HD-Videokamera Konferenz Sicherheit
Mar 02, 2018
5 Schritte zur besseren HD-Videokamera Konferenz Sicherheit

In dem Film Snowden wird Joseph Gordon-Levitt, der Schauspieler, der die Titelfigur spielt, Edward Snowden (der berüchtigte NSA-Auftragnehmer) gezeigt, der die Kamera seines Laptops mit einem Pflaster bedeckt und sichtbar sein Verständnis von Cyberkriminellen und seiner Angst demonstriert gehackt werden. Während die meisten von uns sich niemals Sorgen um internationale Spione und Spionage machen müssen, ist Unternehmensspionage am Leben, und aufgrund ihrer lukrativen Natur ein viel wahrscheinlicheres Szenario. Um sicherzustellen, dass Video keine Sicherheitslücke für Ihr Unternehmen darstellt, haben wir fünf Schritte beschrieben, die Sie jetzt ergreifen können, um die Sicherheit Ihrer HD Digital Video Camera Conference zu erhöhen.
Schritt 1: Untersuchen Sie Ihr aktuelles Videokonferenzsystem
Viele Dinge werden besser, wenn sie älter werden; Leider gehören Videokonferenzsysteme nicht dazu. Wenn Ihre aktuelle Videolösung ein Altsystem ist oder älter als fünf Jahre ist, könnten Sie mit veralteter Sicherheit zu tun haben, die Ihre Kunden, Kunden, Mitarbeiter und die Reputation Ihres Unternehmens gefährdet. Es ist wichtig, ältere Systeme auf dem neuesten Stand zu halten, aber zu einem bestimmten Zeitpunkt werden Updates die inhärenten Nachteile älterer Technologien nicht ausgleichen. Ein paar Dinge, die Ihnen helfen werden, zu entscheiden, ob Ihr aktuelles System ein zu großes Risiko darstellt (auf das wir unten näher eingehen werden) sind: die Art der Datenverschlüsselung, die das System verwendet; wie Anrufer einloggen; und wie das System Daten verwaltet.
Schritt 2: Sei der Schlüsselmeister
Wenn es um Videokonferenzen geht, sollten sowohl Software als auch Hardware einen 128-Bit-Advanced Encryption Standard (AES) -Schutz bieten. Die logisch unzerbrechliche 128-Bit-Verschlüsselung ist eine Sicherheitsmaßnahme, mit der HD-Videokonferenzsysteme einen 128-Bit-Schlüssel zum Verschlüsseln und Entschlüsseln aller Videoanrufe zwischen Systemen verwenden können. Die Schlüssel werden automatisch zu Beginn jeder Videositzung generiert, ein Supercomputer würde eine "Milliarden Milliarde" Jahre benötigen, um einen 128-Bit-AES-Schlüssel zu durchbrechen. Nett.
Schritt 3: Überprüfen Sie die Zeichen
Die meisten sicherheitsgerichteten HD-Videokonferenzen verwenden Single Sign-On (SSO) für die Benutzerauthentifizierung, da das Risiko, dass Benutzerdaten verloren gehen, gestohlen oder kompromittiert werden, erheblich reduziert wird. Eine praktische Win-Win-Situation für IT und Benutzer: Mit SSO können Benutzer eine Reihe von Anmeldeinformationen verfolgen, und die IT kann den Zugriff auf alle Videokonferenzeinheiten im System mühelos verfolgen und steuern. Da SSO-Anmeldeinformationen mit dem Autorisierungs- und Berechtigungsprofil eines Benutzers verknüpft sind, kann die IT verfolgen, wo, wann und wie Anmeldeinformationen verwendet werden. Besser noch, wenn die Off-Chance-Anmeldeinformationen kompromittiert werden, kann die IT schnell ermitteln, welche Videosysteme verletzt wurden, was während der Sicherheitsverletzung passiert ist, und das System sperren, um Schäden zu kontrollieren.
Schritt 4: Die Domäne der Sicherheit
HD-Videokonferenzanbieter, die einen domänenbasierten Sicherheitsansatz verfolgen, sind ideal, da sie die Zusammenarbeit in einer sicheren und kontrollierten Umgebung ermöglichen. Unabhängig davon, ob es vom Videokonferenzanbieter oder intern von der IT verwaltet wird, ermöglicht die domänenbasierte Sicherheit dem Systemadministrator, den Zugriff auf Videokonferenzen zu steuern, indem Benutzern verschiedene Berechtigungsebenen zugewiesen werden. Wenn Ihr Videosystem z. B. domänenbasierte Sicherheit verwendet, muss ein Außenstehender, der versucht, einen Videoanruf mit einer Person in Ihrem Unternehmen zu starten, warten, bis sich ein Benutzer mit den erforderlichen Berechtigungen anmeldet und dieser Person Zugriff gewährt.
Schritt 5: Setzen Sie eine Videokonferenzrichtlinie ein
Ähnlich wie bei einer BYOD-Richtlinie (Bring Your Own Device) können Sie mit einer Videokonferenzrichtlinie klare Grenzen und Erwartungen für Benutzer festlegen. Zusätzlich zu den Benutzerberechtigungen für die Durchführung von Videokonferenzen im eigenen Haus sollten die Regeln diejenigen berücksichtigen, die remote verbunden werden. Unternehmen, die mit besonders sensiblen Informationen betraut sind, wie beispielsweise Krankenhäuser und Finanzinstitute, werden sich darüber im Klaren sein, mit wem sie über Videokonferenzen Kontakt aufnehmen können, z. B. vorab zugelassene Anbieter und Kunden. Einige Richtlinien, die die meisten Videokonferenzrichtlinien enthalten, sind:
Benutzer müssen die Berechtigung zum Aufzeichnen einer Videokonferenz von allen Teilnehmern des Anrufs erhalten.
Persönliche mobile Geräte sollten nicht zum Aufzeichnen von Videokonferenzen verwendet werden.
Sensible Informationen sollten in ausgewiesenen Videokonferenzräumen und nicht an öffentlichen Orten oder offenen Büroräumen diskutiert werden.
Videokonferenzen, die am Schreibtisch eines Benutzers durchgeführt werden, sollten die Kamera darauf trainieren, sich auf das Gesicht des Benutzers zu konzentrieren, und alle sichtbaren vertraulichen Daten sollten aus der Kameraansicht entfernt werden.
Kameras und Mikrofone sollten ausgeschaltet werden, wenn sie nicht benutzt werden.
Die Fernsteuerung von Kameras ist nur für authentifizierte Benutzer möglich.
Bonusschritt: Gönnen Sie sich erstklassige Videokonferenzsicherheit
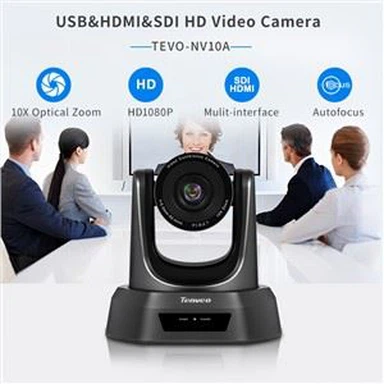
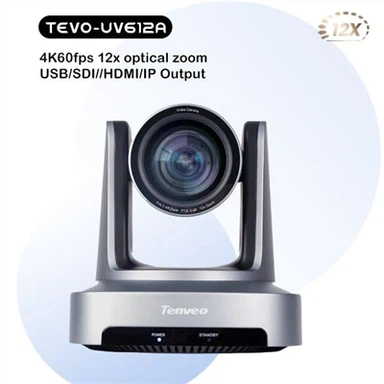
Mit den hochwertigen HD-Videokonferenzgeräten von Tenveo können sich Benutzer schnell, einfach und vor allem sicher verbinden. Mit 128-Bit-AES-Verschlüsselungstechnologie, Single-Sign-On-Zugriff und domänenbasierter Sicherheit stellt Tenveo sicher, dass Ihre Videokonferenzen mit erstklassiger Sicherheits- und Videotechnologie ausgestattet sind. Erhöhen Sie die Zusammenarbeit und Produktivität Ihrer Mitarbeiter und reduzieren Sie gleichzeitig Ihre Schwachstellen in der Technologie.